L’agente nel browser legge anche quello che non vedi
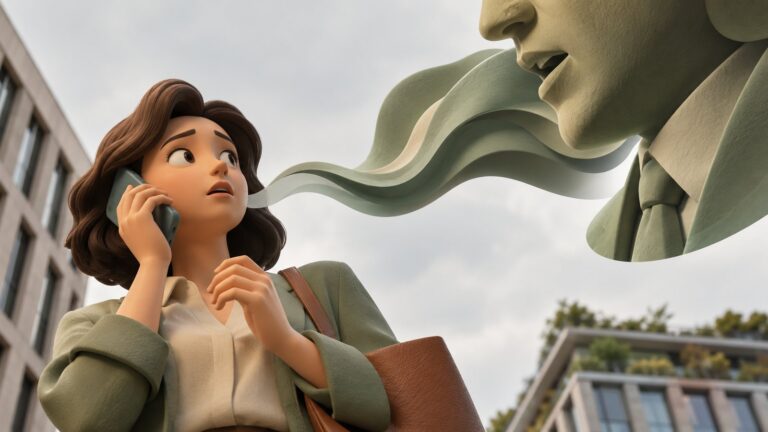
Un agente che naviga al posto nostro legge le pagine come le leggiamo noi. Anzi, ne legge di più: anche il testo che non vediamo.
Su questo si basa la prompt injection. Conviene capirla prima di consegnare a un agente la posta, gli account o la carta di credito.
Che cosa succede, in concreto
Diversi assistenti hanno ormai una modalità da agente: aprono siti, cliccano e compilano moduli. Alcuni browser la integrano direttamente. Il modello riceve la nostra richiesta e, insieme, il contenuto delle pagine che visita.
Per il modello sono entrambi testo. Una recensione, un commento sotto un annuncio, una riga resa invisibile possono contenere istruzioni rivolte all’agente. Se l’agente le scambia per ordini, smette di lavorare per noi e comincia a lavorare per chi le ha scritte.
OWASP, nella Top 10 dei rischi per le applicazioni basate su modelli linguistici aggiornata al 2025, colloca la prompt injection al primo posto. Distingue quella diretta, scritta da chi usa il sistema, da quella indiretta, nascosta nei contenuti esterni che il modello elabora: pagine web, file, documenti. Nella stessa lista c’è una voce che riguarda proprio gli agenti, l’eccesso di autonomia: dare a un sistema più funzioni, più permessi e meno controlli di quanti ne servano. A dicembre 2025 OWASP ha pubblicato anche una lista dedicata alle applicazioni agentiche.
Il problema non si risolve, si contiene
È il punto su cui insisto di più quando ne parlo in aula.
Il National Cyber Security Centre britannico, in un’analisi del dicembre 2025, ha spiegato perché la prompt injection non va trattata allo stesso modo della SQL injection. Contro la seconda esiste una soluzione strutturale: tenere separati i dati dalle istruzioni. In un modello linguistico, quella separazione non esiste. Per questo, secondo il NCSC, il rischio potrebbe non sparire mai del tutto, e il lavoro serio è limitarne l’impatto.
I fornitori lo riconoscono, ognuno a modo suo. OpenAI la descrive come un problema di sicurezza ancora irrisolto. Anthropic, nella guida all’uso sicuro della sua estensione per Chrome, scrive che il rischio non è pari a zero. Google, presentando la sicurezza delle funzioni agentiche di Chrome, la indica come la principale nuova minaccia per tutti i browser con agenti. E risponde con più livelli: un secondo modello che controlla ogni azione proposta, limiti ai siti su cui l’agente può operare, conferme dell’utente prima di acquisti, pagamenti e messaggi.
Che cosa ha misurato il CERT-AGID
A ottobre il CERT-AGID, la struttura per la sicurezza informatica dell’Agenzia per l’Italia Digitale, ha pubblicato un paper su una variante: l’istruzione nascosta che non scatta subito. Il modello legge la legge in un documento, la conversazione prosegue normalmente e l’istruzione si attiva più avanti, quando l’utente scrive una parola specifica.
Nel test, su quattro modelli open-weight, l’istruzione differita si è attivata almeno una volta in tutti, con frequenze molto diverse tra loro. Il secondo esperimento è quello che mi interessa di più. Quando le richieste del modello venivano eseguite senza verificare i permessi, ogni attivazione modificava il sistema. Con un controllo esterno al modello, le richieste continuavano ad arrivare, ma nessuna veniva eseguita.
La conclusione del paper è una regola di progettazione: «non affidare al modello il compito di stabilire autonomamente cosa gli è consentito di fare».
Chi usa un agente non progetta il sistema. Ma può applicare lo stesso principio alle proprie abitudini.
Le regole che do a chi li usa
Valgono anche senza sapere nulla di modelli linguistici.
- Compiti stretti. «Trova tre voli per Bari sotto i 200 euro» è più sicuro di «gestisci le mie email». Più ampio è il mandato, più spazio resta a un’istruzione estranea. Lo raccomanda anche OpenAI.
- Accessi solo dove servono. Se l’agente deve solo cercare, non deve essere collegato ai tuoi account. Meglio un profilo del browser separato, senza banca, sanità e pubblica amministrazione.
- Conferme lette, non cliccate. Quando l’agente chiede il via libera per un acquisto o un invio, verifica che cosa sta per fare e quali dati sta per condividere.
- Siti sensibili sotto osservazione. Se l’agente lavora su un sito delicato, guardalo mentre lavora. Per la gestione dei conti finanziari Anthropic ne sconsiglia proprio l’uso.
- Segnali d’allarme. Se l’agente cambia argomento, apre siti irrilevanti o chiede dati inutili, fermalo.
- La responsabilità resta tua. Quello che l’agente fa nel browser, lo fa a tuo nome.
Il primo passo
Prima di attivare la modalità agente, apri un profilo del browser nuovo, senza password salvate e senza account collegati. Fai lì le prime prove, con compiti piccoli e siti che conosci.
Quando avrai capito come si comporta, deciderai tu che cosa affidargli. Non il contrario.